Risiken mit Kontrollen verbinden
Bedrohungen, Auswirkungen, Maßnahmen und Kontrollen bleiben mit den verantwortlichen Rollen und Nachweisen verknüpft.
Informationssicherheitsmanagement
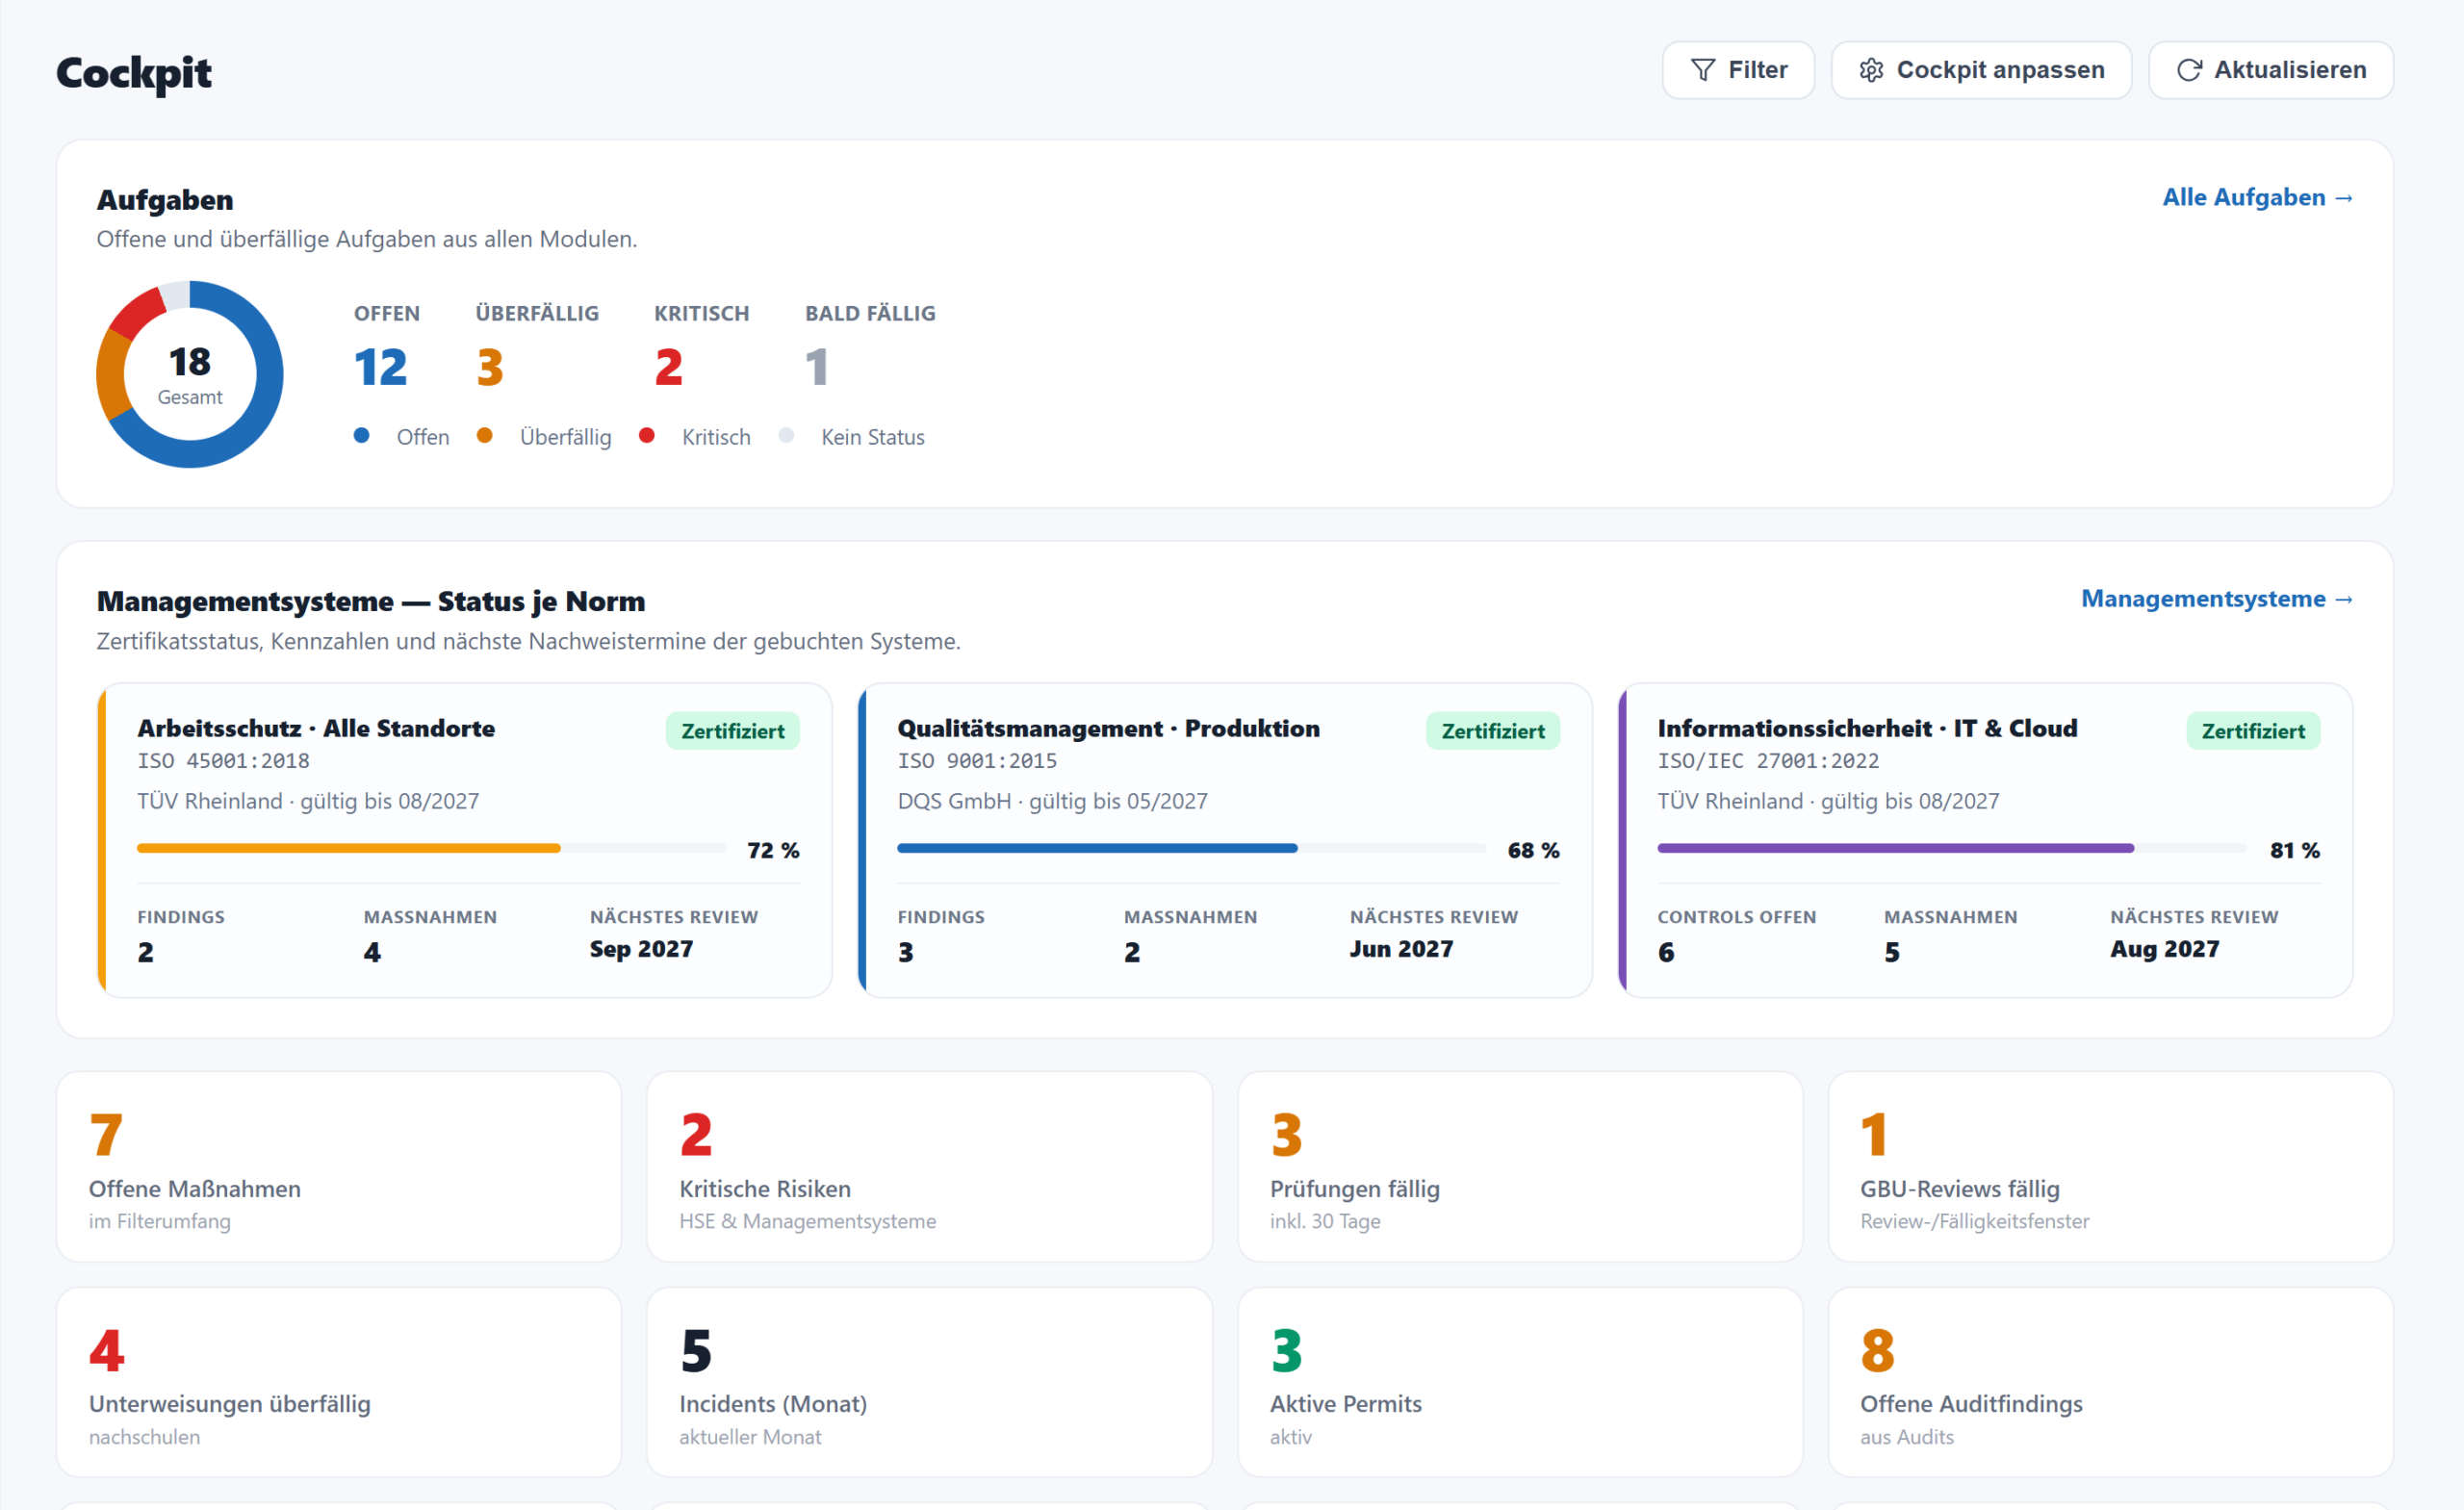
Gneis verbindet Risiken, Kontrollen, Richtlinien, Vorfälle, Audits, Maßnahmen und Rechtsanforderungen in einem integrierten ISMS – statt Nachweise über Excel, Word und E-Mail zu verteilen.
7 Tage kostenlos · keine Kreditkarte · unbegrenzte Benutzer
Warum Gneis
Informationssicherheit entsteht durch wiederholbare Bewertung, Umsetzung und Kontrolle. Gneis verbindet diese Schritte mit Verantwortlichkeiten und Nachweisen.
Bedrohungen, Auswirkungen, Maßnahmen und Kontrollen bleiben mit den verantwortlichen Rollen und Nachweisen verknüpft.
Vorgaben im integrierten Editor erstellen, prüfen, freigeben und auf Prozesse sowie Kontrollen beziehen.
Offene Feststellungen, Fristen, Nachweise und Wirksamkeitsprüfungen werden in einer gemeinsamen Steuerung sichtbar.
Funktionen
Die Plattform unterstützt die operative ISMS-Arbeit, ohne fachliche Entscheidungen oder Risikoverantwortung zu automatisieren.
Risiken bewerten, Verantwortliche zuweisen und Behandlungen sowie Nachweise nachvollziehbar steuern.
Anforderungen mit Prozessen, Richtlinien, technischen oder organisatorischen Maßnahmen und Nachweisen verbinden.
Dokumente direkt im Browser erstellen, freigeben, versionieren und mit dem ISMS-Kontext verknüpfen.
Sicherheitsereignisse bewerten und daraus Aufgaben, Fristen, Nachweise und Wirksamkeitsprüfungen ableiten.
Interne Audits, Feststellungen, Überprüfung der Zugriffsrechte und Managementbewertung strukturiert vorbereiten.
Relevante Rechtsänderungen erkennen, bewerten und mit zuständigen Rollen und Umsetzungsmaßnahmen verbinden.
Arbeitsweise
Organisation, Standorte, Rollen, Prozesse und schützenswerte Bereiche strukturiert abbilden.
Risiken bewerten und Kontrollen, Richtlinien sowie Verantwortlichkeiten zuordnen.
Aufgaben mit Fristen, Nachweisen und fachlicher Prüfung bis zur Wirksamkeit steuern.
Auditresultate, Vorfälle, Kennzahlen und Managementbewertung in den Verbesserungszyklus überführen.
Für wen geeignet
Geeignet für interne und externe Informationssicherheitsbeauftragte, CISO-Organisationen und Unternehmen, die ISO/IEC 27001, NIS2-bezogene Anforderungen oder mehrere Managementsysteme gemeinsam steuern.
Häufige Fragen
Nein. Die Software unterstützt den laufenden Betrieb, die Steuerung und Verbesserung des ISMS. Eine Zertifizierung bleibt eine Entscheidung der Organisation und Zertifizierungsstelle.
Gneis hilft, Risiken, Verantwortlichkeiten, Maßnahmen, Vorfälle und Nachweise strukturiert zu steuern. Die konkrete rechtliche Betroffenheit und Bewertung bleibt fachlich zu prüfen.
Ja. ISO/IEC 27001 kann im selben Mandanten mit ISO 9001 und weiteren Managementsystemen verbunden werden.
Nach der Registrierung steht der Testmandant direkt bereit. Umfang und Inhalte werden anschließend passend zur Organisation aufgebaut.
Weiterführend
Starten Sie ISO/IEC 27001 direkt online und prüfen Sie, wie Risiken, Richtlinien, Audits und Maßnahmen zusammenarbeiten.