Risiken und Maßnahmen verbinden
Cyberrisiken mit organisatorischen oder technischen Maßnahmen, Verantwortlichen, Fristen und Nachweisen verknüpfen.
NIS2 und BSIG
Gneis unterstützt betroffene Organisationen dabei, Cyberrisiken, Verantwortlichkeiten, Richtlinien, Vorfälle, Umsetzungsmaßnahmen und Nachweise strukturiert zu bearbeiten und mit einem ISO-27001-orientierten ISMS zu verbinden.
7 Tage kostenlos · keine Kreditkarte · unbegrenzte Benutzer
Warum Gneis
Die Software entscheidet nicht über rechtliche Betroffenheit. Sie unterstützt nach der fachlichen Einordnung dabei, Verantwortlichkeiten, Umsetzung und Überwachung nachvollziehbar zu organisieren.
Cyberrisiken mit organisatorischen oder technischen Maßnahmen, Verantwortlichen, Fristen und Nachweisen verknüpfen.
Umsetzungsstatus, offene Punkte, Vorfälle und Wirksamkeitsprüfungen für zuständige Führungsrollen aufbereiten.
Richtlinien, Kontrollen, Audits und Verbesserungen in einen wiederholbaren Managementsystemzyklus integrieren.
Funktionen
Gneis unterstützt organisatorische Bearbeitung und Nachweise; rechtliche Bewertung, technische Umsetzung und Meldeentscheidungen bleiben bei den zuständigen Fachrollen.
Organisation, Standorte, kritische Prozesse, Rollen und fachliche Einordnungen nachvollziehbar dokumentieren.
Risiken bewerten und Behandlungsmaßnahmen mit Kontrollen, Verantwortlichen und Nachweisen verbinden.
Vorgaben direkt im Browser lenken und mit Prozessen, Risiken sowie Kontrollen verknüpfen.
Sicherheitsereignisse aufnehmen, bewerten und über definierte Verantwortlichkeiten sowie Maßnahmen bearbeiten.
Umsetzung durch Überprüfungen, interne Audits, Nachweise und Wirksamkeitsprüfungen kontrollieren.
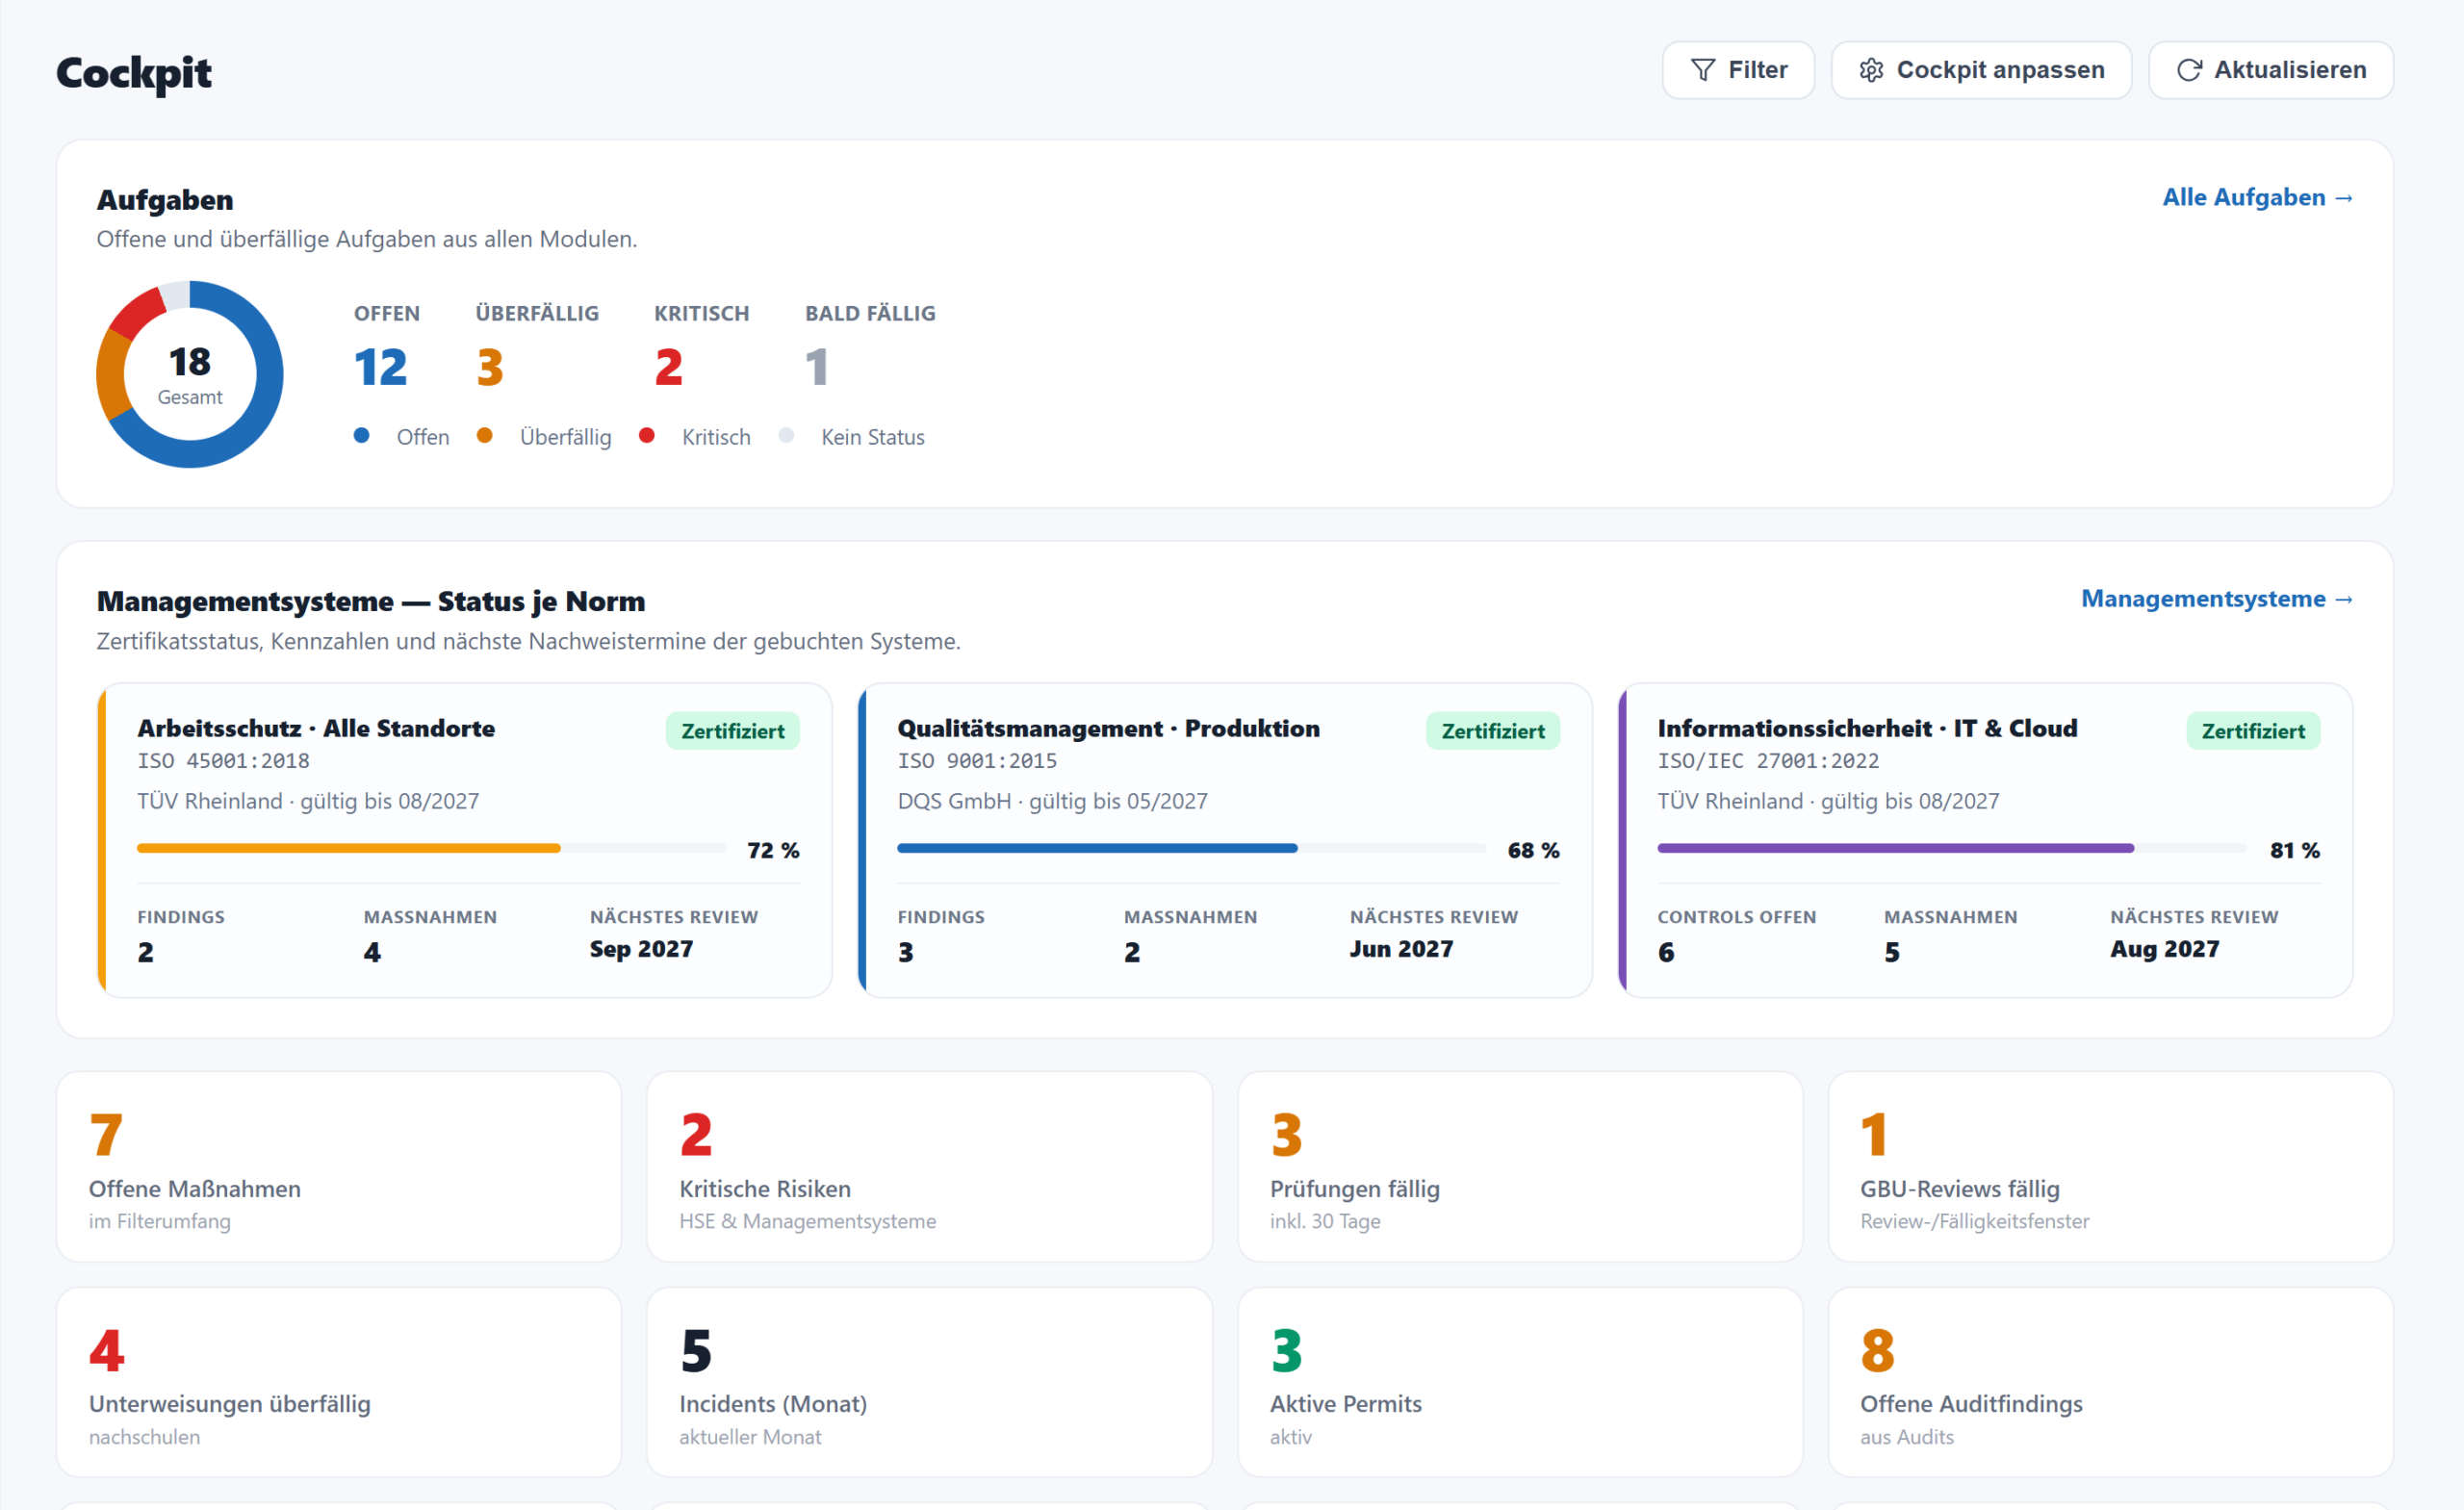
Status, Entscheidungen, offene Maßnahmen und relevante Nachweise für die Managementsicht konsolidieren.
Arbeitsweise
Anwendbarkeit und konkrete Pflichten anhand der Organisation fachlich oder rechtlich bewerten lassen.
Kritische Prozesse, Risiken, bestehende Kontrollen und Verantwortlichkeiten im ISMS erfassen.
Handlungsbedarf priorisieren und über Fristen, Zuständigkeiten sowie Nachweise steuern.
Vorfälle, Audits, Wirksamkeit und Leitungsentscheidungen nachvollziehbar zusammenführen.
Für wen geeignet
Geeignet für Einrichtungen, die NIS2- beziehungsweise BSIG-bezogene Anforderungen fachlich einordnen und ihre Umsetzung mit Informationssicherheitsmanagement, Audits und Maßnahmen verbinden möchten.
Häufige Fragen
Nein. Die rechtliche Betroffenheit muss anhand der aktuellen gesetzlichen Kriterien und des konkreten Unternehmens fachkundig geprüft werden.
Nein. Die Plattform strukturiert Risiken, Verantwortlichkeiten, Nachweise und Umsetzung. Technische Schutzmaßnahmen müssen durch die zuständigen Teams realisiert werden.
Status, offene Maßnahmen, Entscheidungen und Überwachungsnachweise können konsolidiert bereitgestellt werden. Verantwortlichkeiten bleiben bei den gesetzlich und organisatorisch zuständigen Personen.
Ja. ISO-27001-orientierte Risiken, Kontrollen, Richtlinien, Audits und Verbesserungen bilden einen geeigneten Managementrahmen für viele NIS2-bezogene Aufgaben.
Weiterführend
Testen Sie Gneis mit ISO 27001 und verbinden Sie Risiken, Richtlinien, Vorfälle, Maßnahmen und Leitungsstatus in einem System.